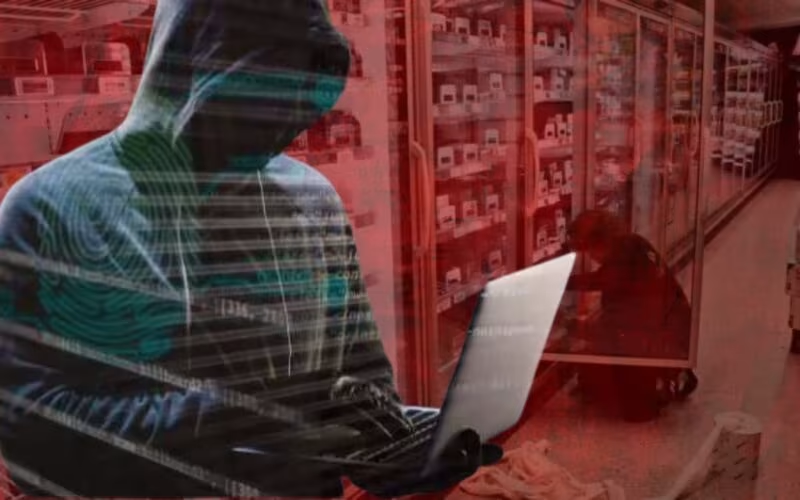
I funzionari francesi sospettano che dietro l’attacco informatico ai frigoriferi dei supermercati dell’11 ottobre ci siano hacker legati allo Stato iraniano. Lo rivela un’esclusiva Reuters pubblicata lunedì 9 novembre, citando due persone a conoscenza della vicenda che hanno parlato in forma anonima. Quella notte gli aggressori avevano preso il controllo da remoto di frigoriferi e congelatori in centinaia di punti vendita in tutta la Francia. Non c’è però un’accusa ufficiale: Reuters scrive di non aver potuto stabilire come i francesi siano arrivati a questa conclusione.
Cosa scrive Reuters e cosa non può dire
Il pezzo è firmato da Raphael Satter e Gabriel Stargardter. Il ministero degli Esteri francese e la procura di Parigi non hanno risposto subito alle richieste di commento, la missione iraniana all’ONU non ha risposto affatto. Teheran nega di regola di condurre operazioni informatiche ostili.
Se il sospetto venisse confermato, osserva l’agenzia, i frigoriferi francesi sarebbero tra gli attacchi informatici più dirompenti della guerra con l’Iran cominciata a febbraio. Una guerra che sul fronte digitale ha già visto episodi sospetti contro i trasporti di Los Angeles a marzo, gli impianti di depurazione dell’acqua americani a luglio e le navi dirette negli Stati Uniti ad agosto.
L’attacco dell’11 ottobre: 700 supermercati e 50 gradi
Il 13 ottobre il ministro dell’Economia Roland Lescure ha detto in Parlamento che i supermercati colpiti erano circa 700 sui 10.000 della Francia. Gli impianti erano stati messi in sbrinamento continuo e in alcuni negozi la temperatura era salita fino a 50 gradi: il gruppo Les Mousquetaires, quello di Intermarché, ha parlato di sei ore a quella temperatura. La procura di Parigi, che ha affidato l’inchiesta alla sua sezione per la criminalità informatica, ha definito l’attacco «di larga scala» e ha segnalato perdite di cibo e incendi. Un titolare di supermercato ha stimato a Reuters un costo complessivo di decine di milioni di euro.
Il premier Sébastien Lecornu ha incaricato l’Anssi, l’agenzia nazionale per la cybersicurezza, di indagare. Il 12 ottobre il Cert francese ha diramato un’allerta sulle centraline Danfoss delle serie AK-SM e AK-SC, estesa il giorno dopo ai sistemi XWEB di Copeland e Dixell. Danfoss ha spiegato che molti apparecchi colpiti erano vecchi modelli senza aggiornamenti.
Il 21 ottobre, davanti al Senato, il direttore dell’Anssi Vincent Strubel ha parlato di «défauts de sécurisation élémentaire», difetti elementari di protezione: dispositivi esposti direttamente su Internet e password deboli. Strubel ha respinto le analisi esterne secondo cui sarebbero state sfruttate vulnerabilità già rese note dai ricercatori. Per entrare non serviva una tecnica sofisticata.
Il 2 novembre una seconda ondata ha colpito oltre cento esercizi in Europa, compresi i frigoriferi delle banche del sangue francesi, e ha raggiunto anche l’Italia: ne abbiamo scritto nel pezzo sui frigoriferi hackerati nei supermercati italiani ed europei.
Una rivendicazione russa, un sospetto iraniano
Il nome dell’Iran non arriva su un terreno vuoto. Il 4 novembre due gruppi di hacker filorussi, NoName057(16) e Z-Pentest, hanno rivendicato in un video la manomissione di impianti Danfoss e Dixell in Europa, sostenendo di aver usato funzioni già presenti nei dispositivi, senza programmi malevoli. Nessuna autorità ha confermato la rivendicazione, e secondo Domani tra gli investigatori non troverebbe riscontro. Anche Reuters ricorda che le ipotesi sugli autori si sono moltiplicate sullo sfondo del sospetto sabotaggio russo in Europa.
Oggi, quindi, le piste sono due e nessuna è dimostrata: una firma pubblica non verificata e un sospetto ufficioso senza prove mostrate.
Il filo americano: gli spacci delle basi e il Pentagono
Il secondo fascicolo è negli Stati Uniti. Ad agosto almeno sei commissary, gli spacci alimentari interni alle basi militari americane, sono rimasti senza refrigerazione. Secondo Reuters gli investigatori del Pentagono lavorano con i funzionari francesi per capire cosa sia successo. Una persona informata riferisce che il Pentagono considera l’Iran un sospettato anche per quegli episodi, ma l’indagine è ancora in corso.
Il sospetto americano non è nuovo: il 29 ottobre Nextgov aveva scritto, citando due fonti anonime, che i funzionari statunitensi sospettavano hacker legati all’Iran e che sul caso lavoravano il Cyber Command e le forze di polizia del dipartimento della Difesa. Lunedì il Pentagono si è limitato a dirsi «aware of speculation regarding a potential cyber incident», a conoscenza delle speculazioni su un possibile incidente informatico, aggiungendo di non poter commentare per ragioni di sicurezza. Il 5 novembre l’avviso congiunto di CISA, FBI e altre agenzie federali sui sistemi di refrigerazione non ha nominato nessun autore.
Reuters precisa di non aver potuto stabilire in modo indipendente se esista un legame tra gli spacci americani di agosto, i supermercati francesi di ottobre e l’ondata europea di novembre.
Un nome che pesa prima delle prove
Un’attribuzione, in piena guerra americana con l’Iran, non è mai un atto neutro. Un nome fatto circolare da fonti anonime orienta l’opinione pubblica europea prima che le prove siano pubbliche, e Parigi non ha ancora deciso se metterlo nero su bianco. Finché non lo farà, il sospetto resta un segnale politico.
Il dato certo è un altro. La catena del cibo di una grande Nazione europea è stata messa in ginocchio da centraline lasciate su Internet con password deboli, come ha ammesso l’agenzia che dovrebbe difenderla. Chiunque sia stato, è da lì che passa la sicurezza dei popoli europei. In Italia il ministro della Difesa Guido Crosetto ha chiesto allo Stato una strategia per sopravvivere alla guerra ibrida e un’arma cyber: la prova sarà proteggere anche il banco frigo sotto casa tua.
Fonti
- Reuters (via The Globe and Mail) – French officials suspect Iran is behind refrigerator hacks, sources say (9 novembre 2026)
- Arab News (Reuters) – French officials suspect Iran is behind refrigerator hacks, sources say (9 novembre 2026)
- Reuters (via TimesLive) – Hackers heat French supermarket fridges, sparking fires and food losses (12 ottobre 2026)
- AP (via KSAT) – Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says (13 ottobre 2026)
- Public Sénat – Des défauts de sécurisation élémentaire et des mots de passe faibles ont permis la cyberattaque contre les frigos de supermarchés (21 ottobre 2026)
- Refindustry – French Cybersecurity Agency Warns of Attacks on Refrigeration Controllers (15 ottobre 2026)
- Nextgov/FCW – Officials suspect Iran in series of cyberattacks on military base freezers (29 ottobre 2026)
- Nextgov/FCW – US agencies warn of refrigeration hacks amid suspected attacks on military bases (5 novembre 2026)
- Domani – Cyberattacchi ai supermercati, i dubbi sulle rivendicazioni dei gruppi hacker filorussi (4 novembre 2026)
© RIPRODUZIONE RISERVATA — Il Politico Web